Multi-Faktor-Authentifizierung
Eine sichere Anmeldung für Windows, Mac und Microsoft 365.
Ihr PC oder Mac ist der Token: Das Raster entsteht auf dem Windows-PC oder Mac, an dem Ihre Mitarbeitenden ohnehin arbeiten. Wer bereits eine Authenticator-App oder einen Sicherheitsschlüssel besitzt, kann auch diese nutzen. Nichts anzuschaffen, nichts zu verteilen.
Ihr PC oder Mac ist der Token.
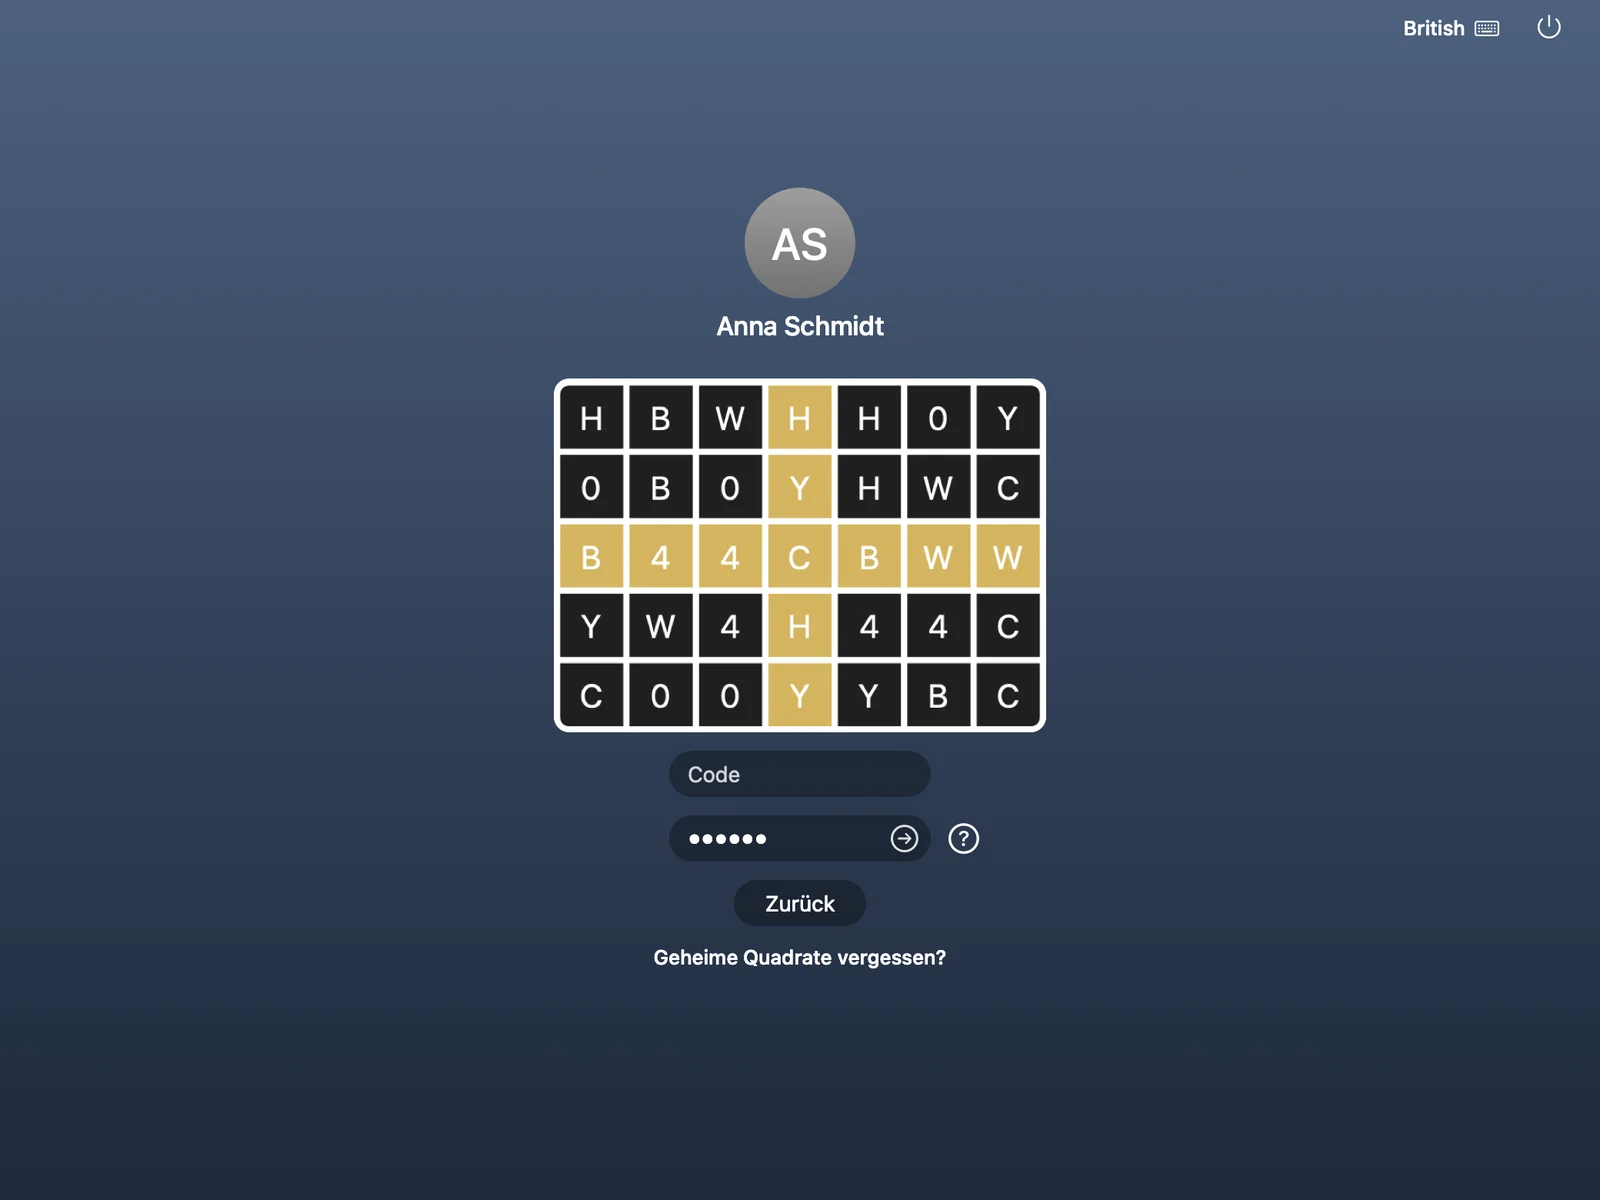
Ein Raster vom eigenen PC oder Mac. Geheime Quadrate im Kopf, ein Raster vom eigenen Windows-PC oder Mac. Das Raster wechselt alle 30 Sekunden, und jeder Code gilt nur einmal. Probieren Sie es aus.
- Ihre Quadrate, in Ihrer Reihenfolge
- Gewählte Quadrate: 6
- Ihr aktueller Code
Google oder Microsoft Authenticator. Jede Authenticator-App mit Einmalcodes (OATH/TOTP) funktioniert, wenn Ihre Mitarbeitenden bereits eine nutzen. Optional.
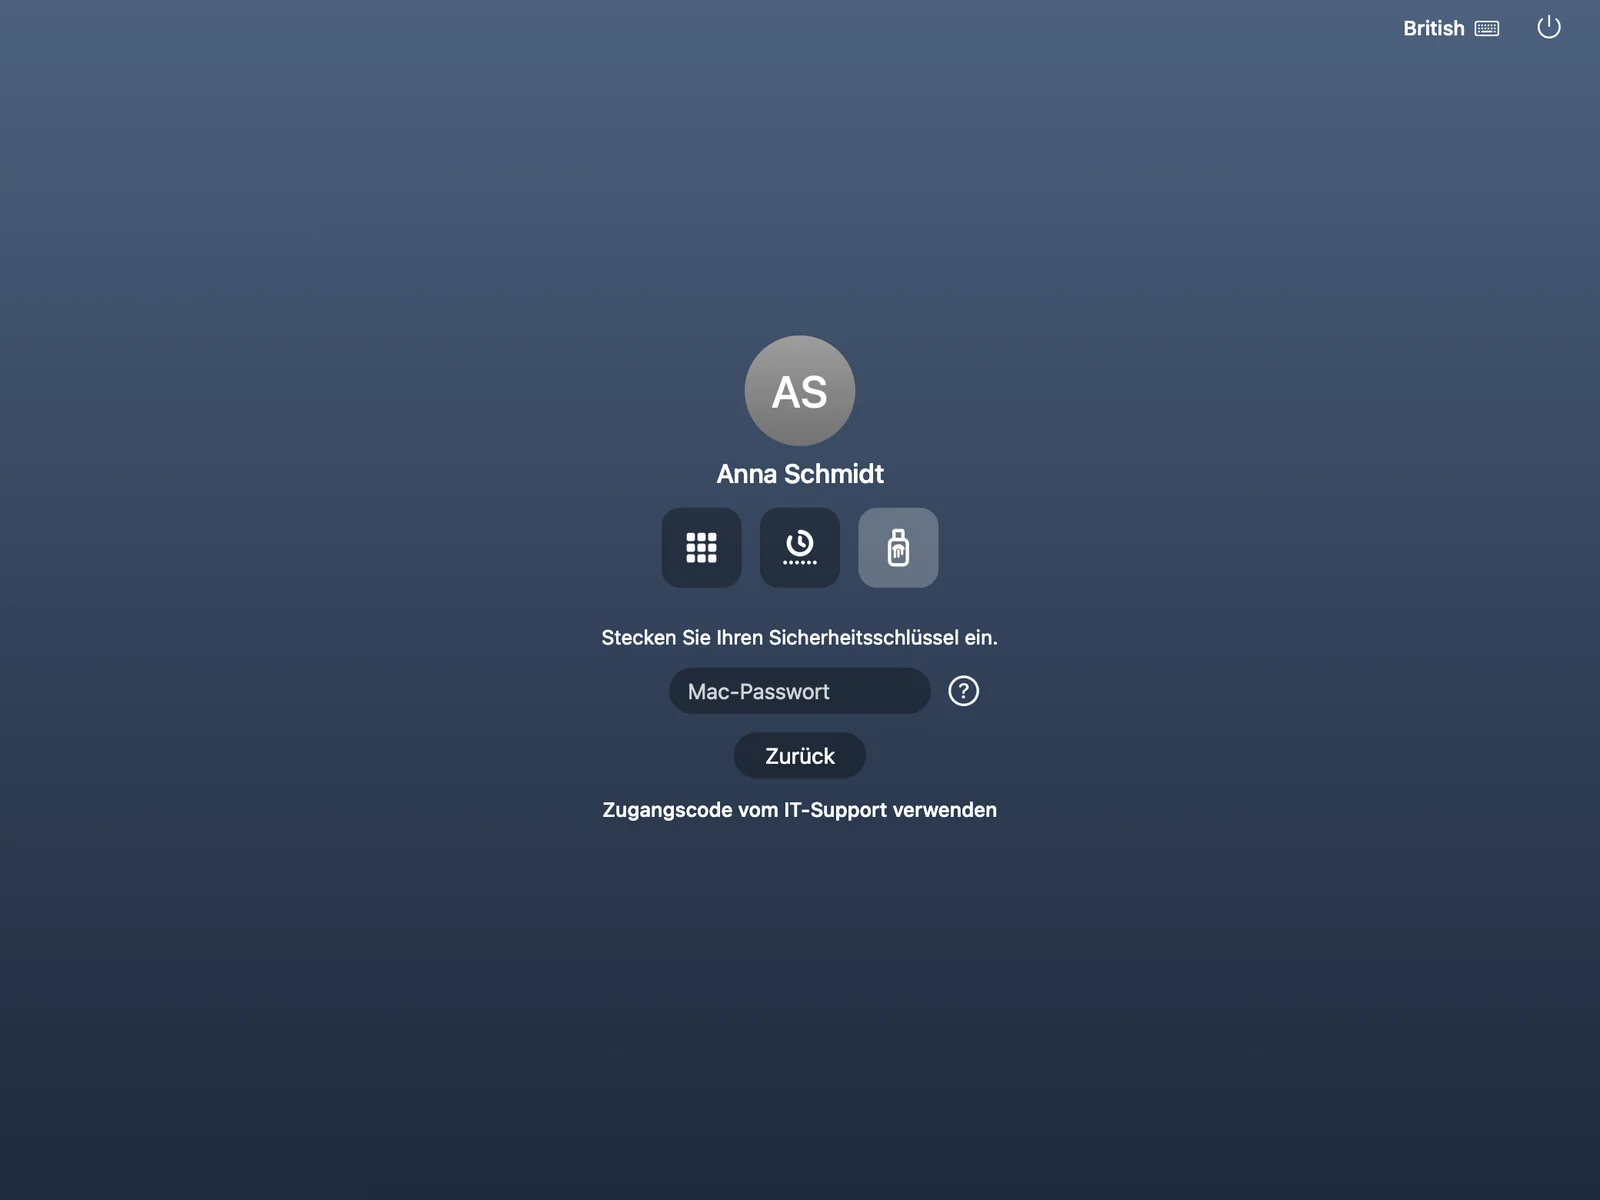
FIDO2-Schlüssel und Passkeys. FIDO2-Sicherheitsschlüssel (USB oder NFC) mit PIN oder Fingerabdruck für alle, die bereits einen besitzen. Außerdem Passkeys im Browser.
Schlüssel einstecken oder berühren
Twin Verify in anderthalb Minuten
So meldet sich ein Benutzer an, so funktioniert das Raster, und so wenig muss verteilt werden.
Transkript lesen
Merken Sie sich sechs Quadrate, in Ihrer eigenen Reihenfolge.
Das Anmelderaster wechselt alle dreißig Sekunden. Ihre Geheimen Quadrate bleiben gleich, und der Code ist jedes Mal neu.
Das Raster erzeugt Ihr eigener PC oder Mac. Er ist Ihr Token. Jeder andere Rechner muss erst verknüpft oder freigegeben werden, bevor er zählt.
Und ein Code, den jemand mitgelesen hat, nützt nichts. Jeder gilt nur einmal.
Keine Hardware-Token, die man verteilen müsste. Keine privaten Handys.
Drei Wege, sich auszuweisen. Das Raster auf Ihrem eigenen Rechner. Google oder Microsoft Authenticator. Oder ein FIDO2-Sicherheitsschlüssel. Einfach berühren.
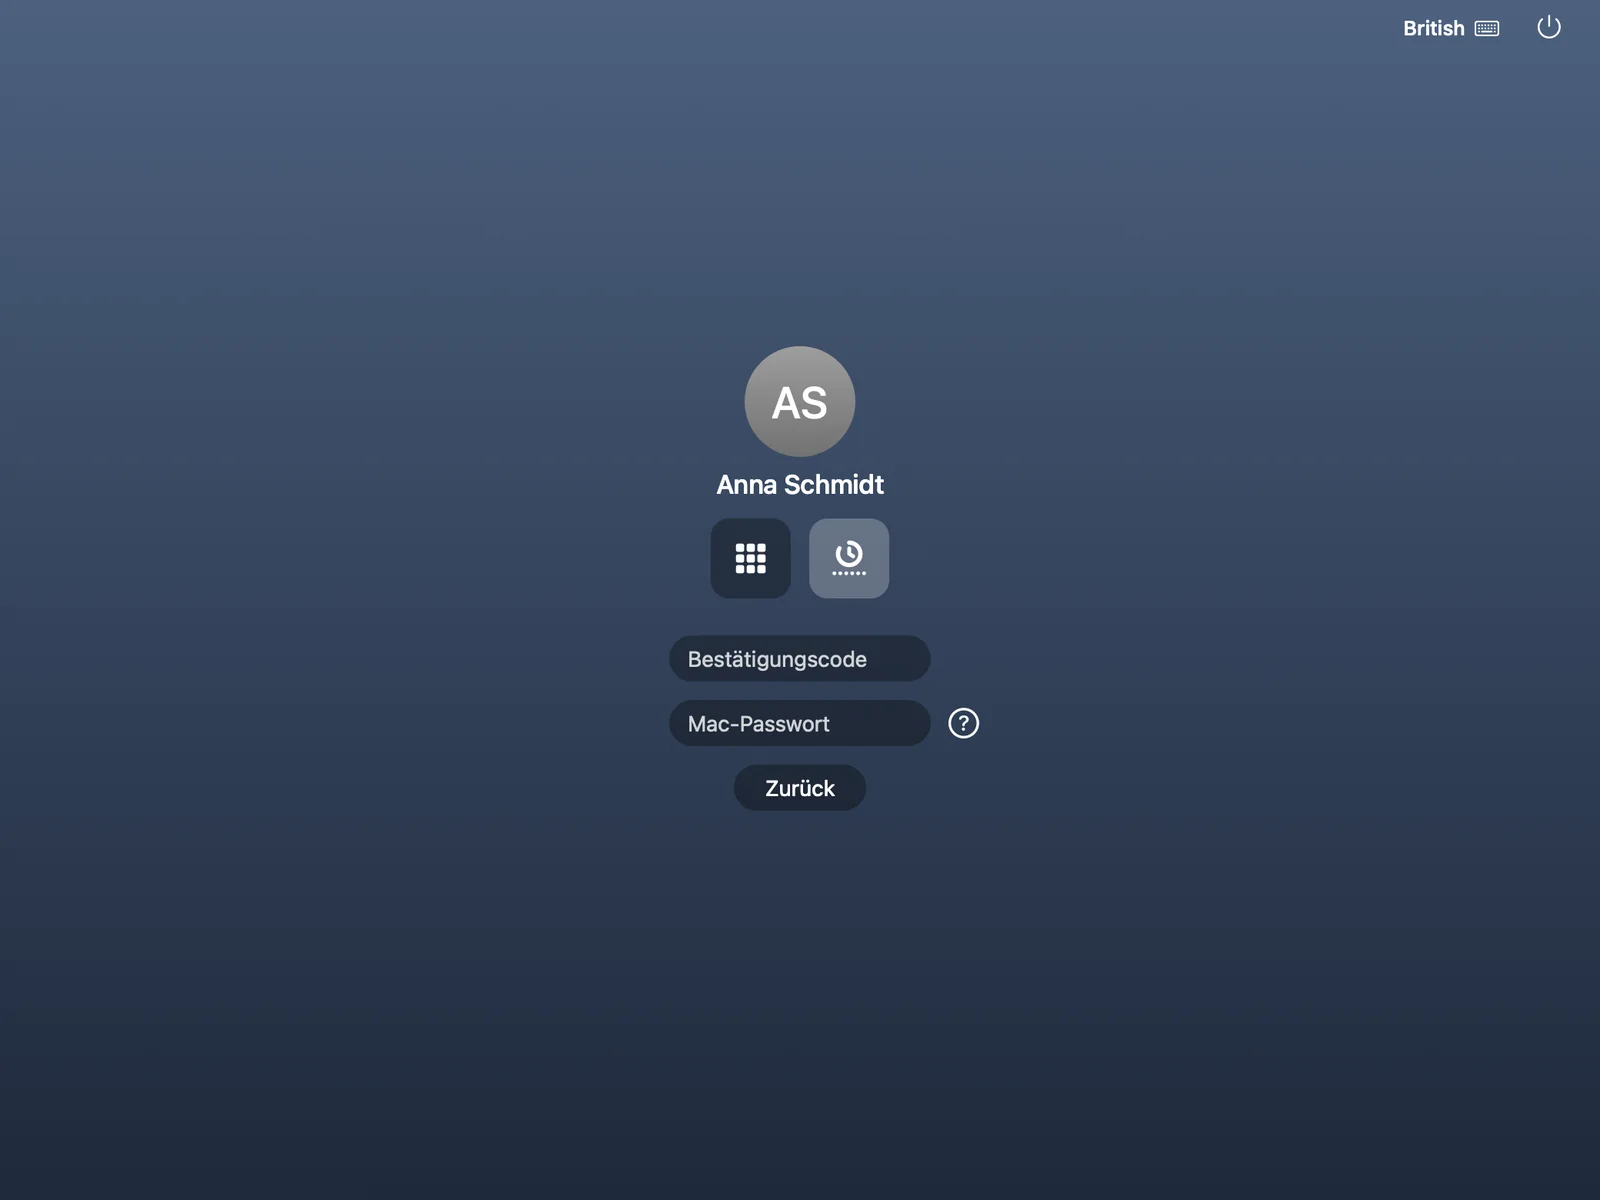
Windows, Microsoft 365, Ihr Mac: überall dieselben drei Wege, sich anzumelden. Geheime Quadrate am Schreibtisch, ein Authenticator-Code in Microsoft 365, ein Sicherheitsschlüssel am Mac. Auch Ihr VPN und Ihre anderen Apps nutzen sie.
Und die IT sieht jedes Gerät und jede Anmeldung.
Eine Anmeldung. Jede App. Keine Token.
Verifiziert.
Twin Verify. Ihr Gerät ist der Token.
Das Problem
Jeder will den zweiten Faktor. Niemand will den Mehraufwand.
Multi-Faktor-Authentifizierung ist heute unverzichtbar. Viele Lösungen verlagern den Aufwand nur auf Sie und Ihre Benutzer.
Hardware-Token
Beschaffen, verteilen, verlorene ersetzen, beim Ausscheiden wieder einsammeln. Für jede einzelne Person.
Private Smartphones
Viele Organisationen möchten ihre Mitarbeitenden nicht verpflichten, das private Smartphone zu nutzen, und viele Mitarbeitende möchten das auch nicht.
Umständliche Anmeldung
Wenn für die Anmeldung ein zweites Gerät und mehrere Schritte nötig sind, suchen Menschen nach Wegen, sie zu umgehen. Eine abgeschaltete Sicherheitsmaßnahme schützt niemanden.
Die Idee
Ihr Gerät ist der Token.
Twin Verify macht den Computer, an dem Ihre Mitarbeitenden ohnehin arbeiten, zu ihrem zweiten Faktor. Kein zweites Gerät, keine App, keine zusätzliche Hardware.
Etwas, das Sie wissen
Jeder Benutzer merkt sich einige Quadrate und die Reihenfolge, in der er sie gewählt hat. Formen und Abfolgen kann sich der Mensch gut merken.
Etwas, das Sie haben
Die Zeichen im Raster werden aus der Identität des eigenen PCs, Macs oder Browsers berechnet. Niemand sonst kann dasselbe Raster anzeigen.
Zwei Faktoren
Die Quadrate des Benutzers, in seiner geheimen Reihenfolge aus dem aktuellen Raster gelesen, ergeben einen Code. Wissen plus verknüpftes Gerät ergibt zwei Faktoren, und es gibt nichts zu verteilen.
Wechselt alle 30 Sekunden
Das Raster ist alle 30 Sekunden neu. Ein Code, der eben noch eingetippt wurde, nützt niemandem mehr.
Jeder Code gilt nur einmal
Auch ein mitgelesener oder abgefangener Code lässt sich nicht ein zweites Mal verwenden.
Funktioniert offline
Bei der Windows-Anmeldung steht das Raster auch ohne Netzwerkverbindung zur Verfügung. So melden sich auch Notebooks im Zug an.
Sie bestimmen, welche Geräte zählen
Je Kunde einstellbar: offen, erste Nutzung (Standard) oder Genehmigung erforderlich. Benutzer können einen neuen Computer oder Browser von einem Gerät aus genehmigen, das sie bereits nutzen.
So funktionieren Geheime Quadrate
Probieren Sie das Raster aus
Geheime Quadrate in Ihrem Kopf, ein Raster von Ihrem Gerät: das Verfahren, das ganz ohne zusätzliche Hardware auskommt.
- Wählen Sie Ihre Quadrate
Bei der ersten Nutzung bittet ein kurzer Assistent den Benutzer, einige Quadrate in einer Reihenfolge anzuklicken, die nur er kennt. Ein Quadrat darf zweimal vorkommen, eine gerade Linie ist nicht erlaubt, und Ihre Organisation legt die Mindestanzahl fest. Die gewählten Quadrate bleiben geheim.
- Das Gerät zeigt ein Raster
Die Zeichen im Raster werden aus der Identität des PCs oder Browsers berechnet (HMAC-SHA512 mit der Gerätekennung als Schlüssel) und wechseln alle 30 Sekunden.
- Die Quadrate ergeben den Code
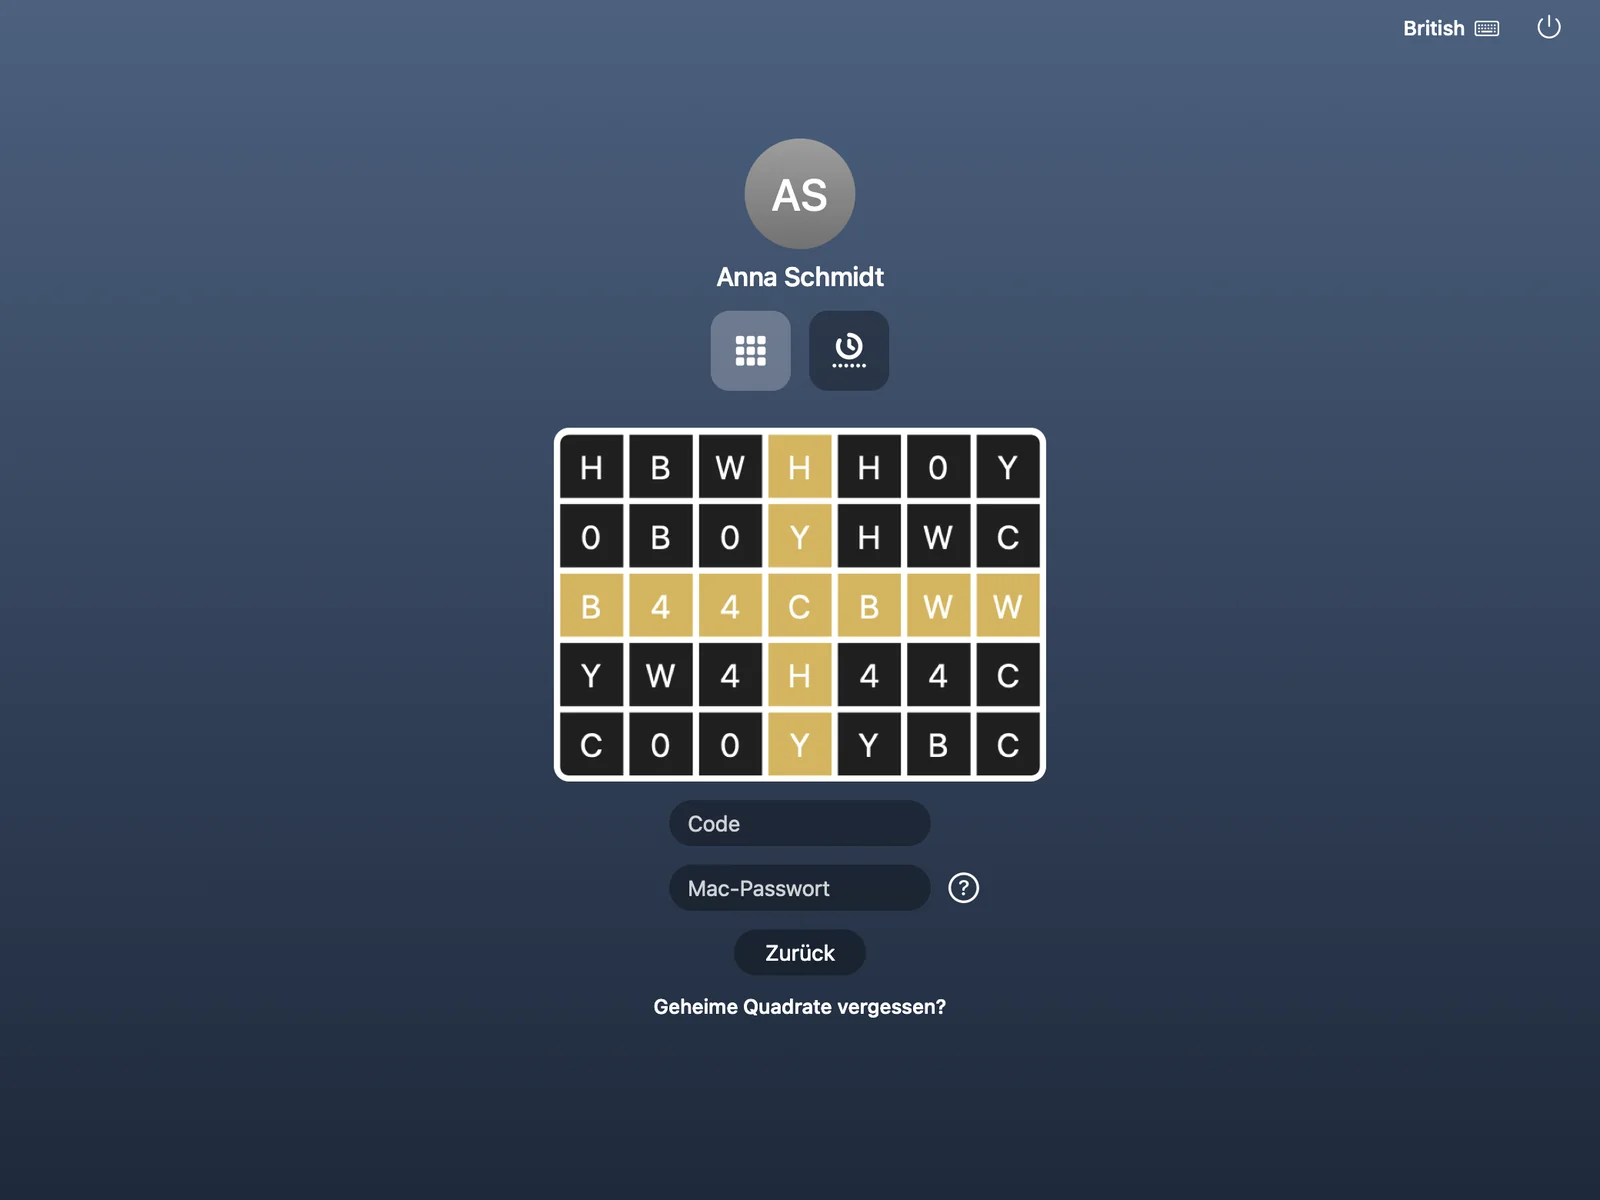
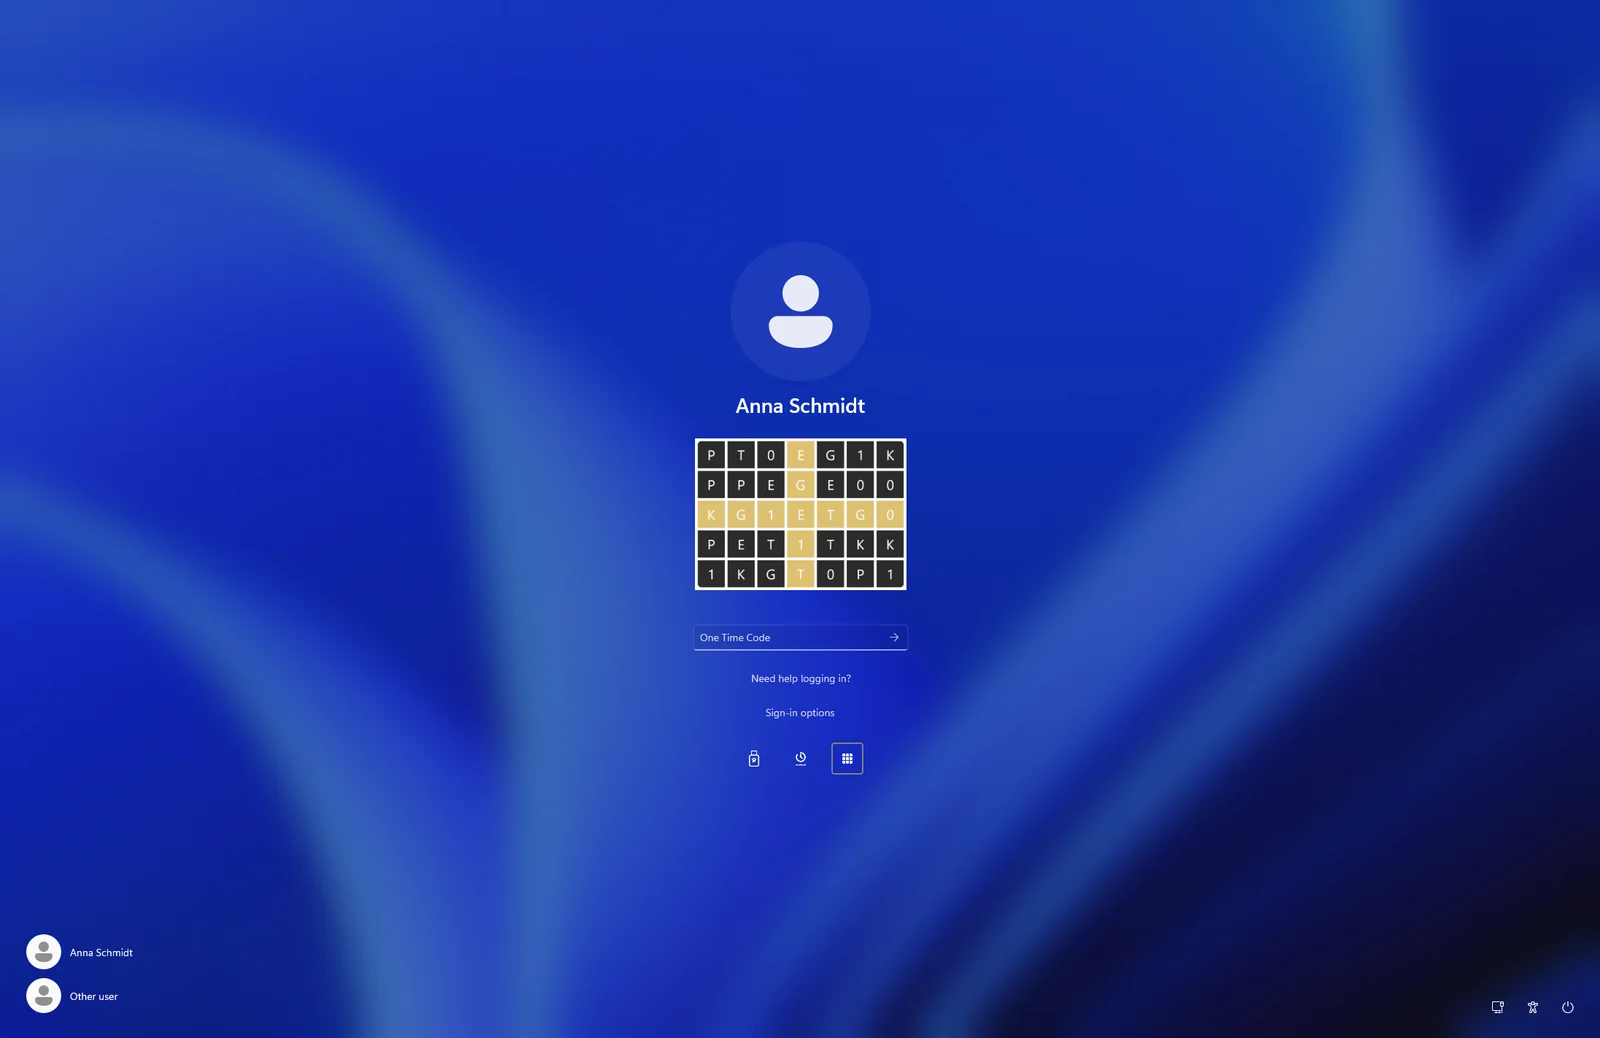
Der Benutzer liest das Zeichen in jedem seiner Quadrate ab, in der Reihenfolge, in der er sie gewählt hat, und tippt die Zeichen als Code ein. Das goldene Kreuz im Raster dient nur der Orientierung. Jeder Code gilt nur einmal.
- Angemeldet
Mit oder ohne Passwort: Mit Geheimen Quadraten und verknüpftem Gerät hat der Benutzer zwei Faktoren nachgewiesen, direkt im gewohnten Anmeldefenster.
- Ihre Quadrate, in Ihrer Reihenfolge
- Gewählte Quadrate: 6
- Ihr aktueller Code
Klicken Sie Quadrate in einer Reihenfolge an, die nur Sie kennen. Der Code besteht aus den Zeichen der gewählten Quadrate, in dieser Reihenfolge gelesen. Das goldene Kreuz dient nur der Orientierung.
Vereinfachte Darstellung. Im Produkt wählen Sie einige Quadrate in geheimer Reihenfolge (ein Quadrat darf zweimal vorkommen, die Mindestanzahl legt Ihre Organisation fest, eine gerade Linie ist nicht erlaubt). Das Raster wechselt alle 30 Sekunden, und jeder Code gilt nur einmal. Hier wechselt es alle paar Sekunden, damit Sie sehen, wie dieselben Quadrate einen neuen Code ergeben.
Die Vorteile im Überblick
MFA ist keine Option mehr. Sie sollte für Benutzer ebenso einfach sein wie für Sie im Betrieb.
Kein zweites Gerät
Der zweite Faktor wird direkt im gewohnten Anmeldefenster eingegeben.
Einfache Integration
Twin Verify wird an Ihr Active Directory (oder Entra ID und Microsoft 365) angebunden. Der Rollout ist unkompliziert.
Brute-Force-Angriffe laufen ins Leere
Ein erratenes oder gestohlenes Passwort genügt nicht: Ohne den Code aus dem Raster scheitert die Anmeldung. Der Helpdesk kann Sperren einsehen und steuern.
Wächst mit Ihnen
Ob 10 oder 10.000 Arbeitsplätze: Stille Installation, Registrierungsschlüssel und eine mandantenfähige Konsole halten den Rollout schlank.

Microsoft 365 und Single Sign-on
Microsoft 365 mit denselben Anmeldeverfahren wie am PC
Twin Verify ist auch ein Identitätsanbieter. Entra ID nutzt es als externe Authentifizierungsmethode oder per Domänenverbund, mit denselben Verfahren, die Ihre Benutzer schon verwenden: Geheime Quadrate, Authenticator-App oder Sicherheitsschlüssel. Ihre weiteren Apps binden Sie über OpenID Connect und SAML an.
- Als externe Authentifizierungsmethode in Entra ID oder per Domänenverbund
- Dieselben Anmeldeverfahren unter Windows, am Mac und in Microsoft 365
- Geheime Quadrate, Authenticator-App oder Sicherheitsschlüssel direkt bei der Microsoft-Anmeldung
- Benutzersynchronisierung mit Microsoft 365
- Dazu OpenID Connect und SAML, mit App-Portal und Hunderten von Anwendungsvorlagen



Anmeldeverfahren
Nutzen Sie, was Ihre Mitarbeitenden schon haben
Geheime Quadrate stehen an erster Stelle. Haben Ihre Benutzer bereits eine Authenticator-App oder einen Sicherheitsschlüssel, können sie auch diese nutzen.
GRID
Geheime Quadrate
Quadrate, die nur Sie kennen, ein Raster vom Gerät. Das Verfahren, das nichts weiter braucht.
OATH
Authenticator-App
Google Authenticator, Microsoft Authenticator oder jede andere Authenticator-App. Optional.
FIDO2
Sicherheitsschlüssel und Passkeys
FIDO2-Sicherheitsschlüssel mit PIN oder Fingerabdruck für alle, die bereits einen besitzen. Passkeys im Browser.
Zugangscode vom Helpdesk
Ein befristeter, 10-stelliger Code verschafft Benutzern wieder Zugang, ohne dass sie auf Ersatz warten müssen.
Plattformen
Jede Plattform, auf der Ihre Mitarbeitenden arbeiten
Ein Produkt für Windows, Mac und Linux, mit der Anmeldung genau dort, wo sich Menschen tatsächlich anmelden.
Windows
Windows 10/11 und Server 2016 oder neuer: Anmeldung, Entsperren und Remotedesktop, auch offline.
macOS
Das Mac-Anmeldefenster und eine Menüleisten-App mit „Raster anzeigen“, Passwortänderung und mehr.
Linux
SSH, sudo und su über RADIUS. Keine zusätzliche Hardware, kein zusätzliches Gerät.
RADIUS & VPN
VPN, Firewalls und WLAN mit demselben zweiten Faktor
Alles, was RADIUS spricht, kann bei Twin Verify anfragen. Der Code kommt aus „Raster anzeigen“ auf dem eigenen PC oder Mac des Benutzers oder aus einer Authenticator-App.
- Challenge, Passwort plus Code in einem Feld oder nur der Code
- Passwortprüfung gegen das Active Directory
- Gruppen und Antwortattribute je Client, zum Beispiel VLAN
- Schutz vor Blast-RADIUS (CVE-2024-3596)

Für IT und MSPs
Für den Betrieb gebaut
Eine mandantenfähige Konsole, Verzeichnissynchronisierung, ein Helpdesk, der wirklich helfen kann, und eine Installation, die zu Ihrem RMM-Tool passt.
Mandantenfähige Konsole für MSPs und ihre Kunden
Synchronisierung mit Active Directory, Entra ID und Microsoft 365
Befristete Zugangscodes, Zurücksetzen und Gerätegenehmigungen
Password Protector: Prüfung auf Passwörter aus Datenlecks
Eigenes Erscheinungsbild für MSPs
Stille Installation über Ihr RMM-Tool
In drei Schritten ausgerollt
So läuft ein optimaler Rollout von Twin Verify ab. Twin Verify ist erhältlich über Falcon Secure und dessen MSP-Partner.
Vorbereitung
Besprechen Sie vorab mit Ihren Benutzern, wie die Anmeldung künftig funktioniert. Erklären Sie anhand von Beispielen die Sicherheitsvorteile. Starten Sie mit einem Test bei einem einzelnen Benutzer.
Rollout mit Falcon Secure
Falcon Secure und dessen MSP-Partner rollen Twin Verify für Ihre ausgewählten Benutzer aus: in einem Installationsschritt mit Registrierungsschlüssel oder still über Ihr RMM-Tool.
Technischer Support
Sollte es dennoch Probleme geben, unterstützen Sie Falcon Secure und Ihr MSP-Partner.
 (öffnet in einem neuen Tab)
Erhältlich über Falcon Secure und dessen MSP-Partner
Twin Verify ist erhältlich über Falcon Secure, die IT-Sicherheitsplattform für MSPs, und über dessen MSP-Partner. Auf Wunsch sind wir bei der Einrichtung telefonisch für Sie da, damit nichts schiefgeht.
Häufige Fragen
Kurze Antworten. Für alles Weitere schreiben Sie uns.
Brauchen meine Mitarbeitenden ein Smartphone oder einen Hardware-Token?
Nein. Bei Geheimen Quadraten ist der zweite Faktor der PC, Mac oder Browser, an dem der Benutzer ohnehin arbeitet, zusammen mit den Quadraten, die er sich merkt. Wer bereits eine Authenticator-App oder einen FIDO2-Sicherheitsschlüssel hat, kann diese ebenfalls nutzen, muss es aber nicht.
Was passiert, wenn der Computer keine Netzwerkverbindung hat?
Die Windows-Anmeldung funktioniert offline, aus einem verschlüsselten Zwischenspeicher auf dem PC. Auch Authenticator-Apps und Sicherheitsschlüssel funktionieren dort offline.
Was passiert, wenn jemand seine Geheimen Quadrate vergisst?
Benutzer können selbst neue Geheime Quadrate wählen, am Windows-Anmeldebildschirm mit einem Code, der per E-Mail zugeschickt wird. Außerdem kann der Helpdesk einen befristeten, 10-stelligen Zugangscode ausstellen.
Können wir Google Authenticator oder Microsoft Authenticator verwenden?
Ja, als Option. Jede Authenticator-App funktioniert bei der Windows-Anmeldung, für RADIUS und VPN und bei der Web-Anmeldung. Wer einen FIDO2-Sicherheitsschlüssel besitzt (USB oder NFC, mit PIN oder Fingerabdruck), kann auch diesen nutzen.
Welche Systeme werden unterstützt?
Windows 10/11 und Windows Server 2016 oder neuer (Anmeldung, Entsperren, Remotedesktop), das macOS-Anmeldefenster und Linux über RADIUS (SSH, sudo). Dazu VPN, Firewalls und WLAN über RADIUS sowie Webanwendungen über Single Sign-on.
Wie funktioniert das mit Microsoft 365?
Twin Verify kann als externe Authentifizierungsmethode in Entra ID dienen, oder Sie richten einen Domänenverbund mit Twin Verify ein. Benutzer melden sich bei Microsoft 365 mit denselben Verfahren an wie am PC: Geheime Quadrate, Authenticator-App oder Sicherheitsschlüssel.
Wie rollen wir es aus?
Die Installation erfolgt in einem Schritt mit einem Registrierungsschlüssel oder still über Ihr RMM-Tool. Falcon Secure und dessen MSP-Partner führen den Rollout mit Ihnen durch und unterstützen Sie auf Wunsch auch telefonisch.
Wo werden die Daten gespeichert?
Twin Verify kann als gehosteter Dienst betrieben werden, und ein MSP kann den Datenspeicher auch selbst betreiben. Nennen Sie uns Ihre Anforderungen, dann gehen wir die Möglichkeiten gemeinsam mit Ihnen durch.
Welche Lizenzen gibt es?
Lite (Geheime Quadrate für Windows und Mac, Authenticator-Apps), Pro (Lite plus Single Sign-on, Sicherheitsschlüssel und Web-Anmeldung) und das Zusatzmodul Password Protector. Gern erstellen wir Ihnen ein Angebot.
Bereit für eine Anmeldung, die niemand umgeht?
Erzählen Sie uns von Ihrer Organisation, und wir zeigen Ihnen, wie Twin Verify dazu passt. Schreiben Sie uns oder rufen Sie an.